Backup Strategie für verlässliche Wiederherstellung
Eine Backup Strategie, die Angriffe, Fehler und Ausfälle übersteht: So verbindest du Recovery-Ziele, Architektur, Tests und klare Verantwortung gezielt.
Zero Trust Architektur implementieren richtig
Zero Trust Architektur implementieren heißt, Identitäten, Zugriffe und Systeme konsequent zu prüfen. So gelingt der Weg ohne Betriebsrisiken messbar.
IT-Entscheider-Events: Was wirklich zählt
IT-Entscheider-Events richtig auswählen: So entstehen Orientierung, bessere Kontakte und Entscheidungen für Strategie, Architektur, Sicherheit und Betrieb.
SIEM versus XDR Vergleich für Security-Teams
Der SIEM versus XDR Vergleich zeigt, wie sich Datenbasis, Erkennung, Betrieb und Compliance unterscheiden – und welche Architektur zu deinem SOC passt.
Identity Access Management Leitfaden für die Praxis
Der Identity Access Management Leitfaden zeigt, wie Du Identitäten, Rechte und Zugriffe wirksam steuerst und Risiken gezielt, spürbar und dauerhaft senkst.
CRA Compliance umsetzen: So wird sie steuerbar
CRA Compliance umsetzen heißt, Security, Produktentwicklung und Betrieb neu zu verzahnen. Ein praxisnaher Fahrplan für Governance, Nachweise und Meldungen.
Sovereign Cloud versus Public Cloud im Vergleich
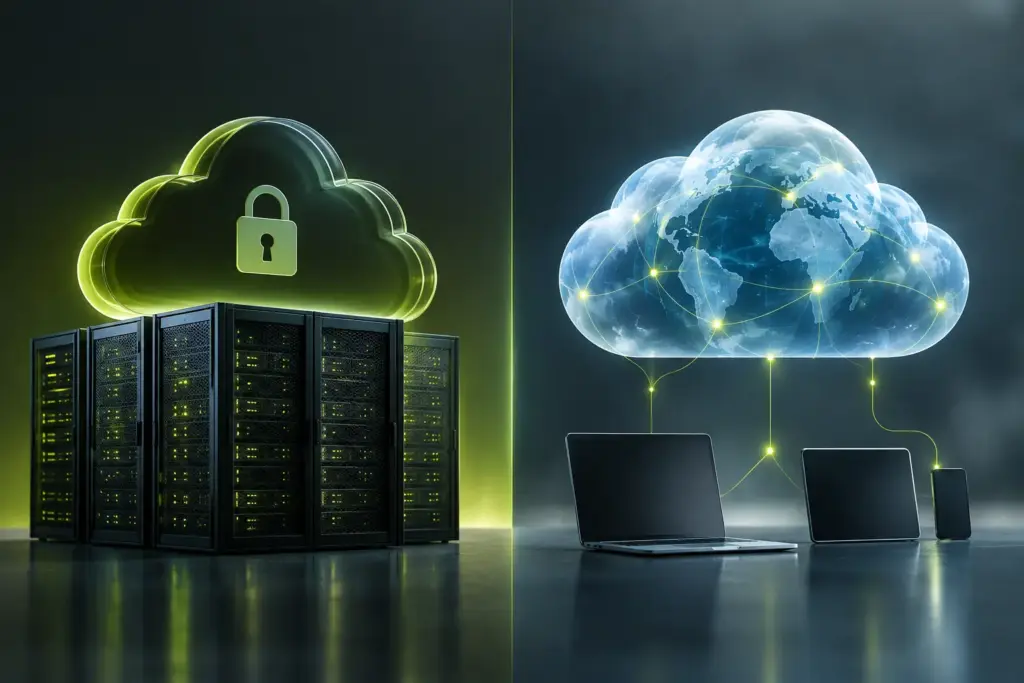
Sovereign Cloud versus Public Cloud: Kriterien für Kontrolle, Compliance, Architektur und Betrieb – damit du deine Cloud-Strategie belastbar ausrichtest.
DevSecOps Pipeline absichern mit klaren Kontrollen
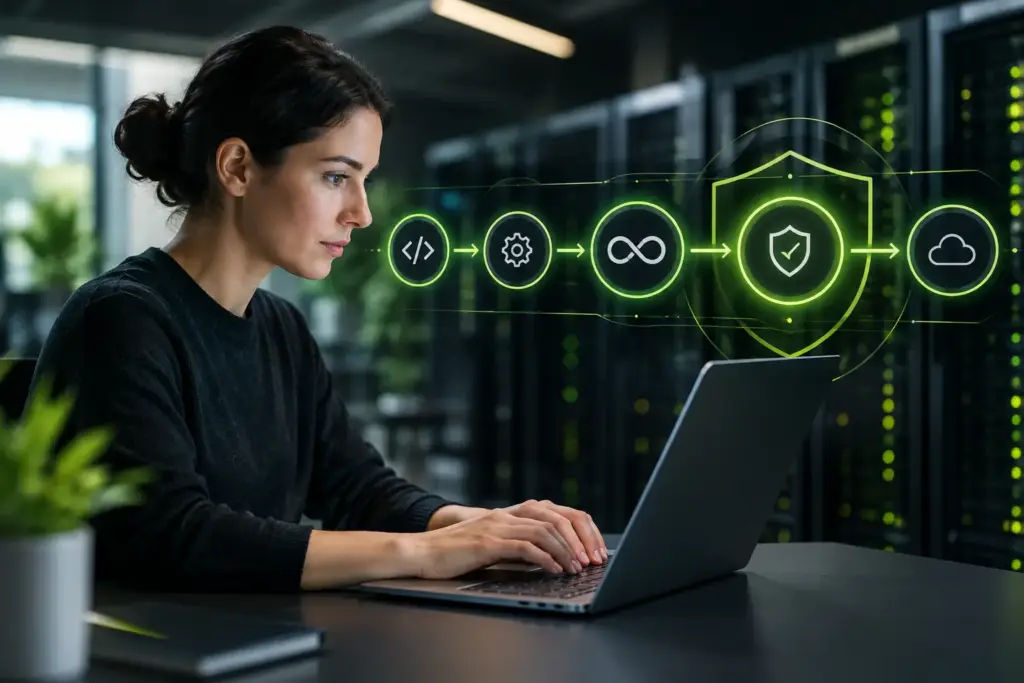
Eine DevSecOps Pipeline absichern heißt: Identitäten, Code, Abhängigkeiten und Releases kontrollieren – ohne Entwicklung und Betrieb auszubremsen.
Platform Engineering Team aufbauen: So gelingt es
Ein Platform Engineering Team aufbauen: Ziele, Teamzuschnitt, Produktdenken und Governance so verbinden, dass Entwickler schneller und sicher liefern.
FinOps: Cloud-Kosten optimieren und gezielt steuern
FinOps hilft dir, Cloud-Kosten transparent zu steuern: mit klaren Verantwortlichkeiten, verlässlichen Daten und wirksamen Regeln für Teams im Betrieb.